La plateforme › Sécurité et accès
Des accès par rôle et des gestes tracés
Chacun voit le périmètre de son rôle, sur les programmes où il est rattaché. Les gestes sensibles restent inscrits au journal. Les captures montrent la plateforme avec des données fictives.
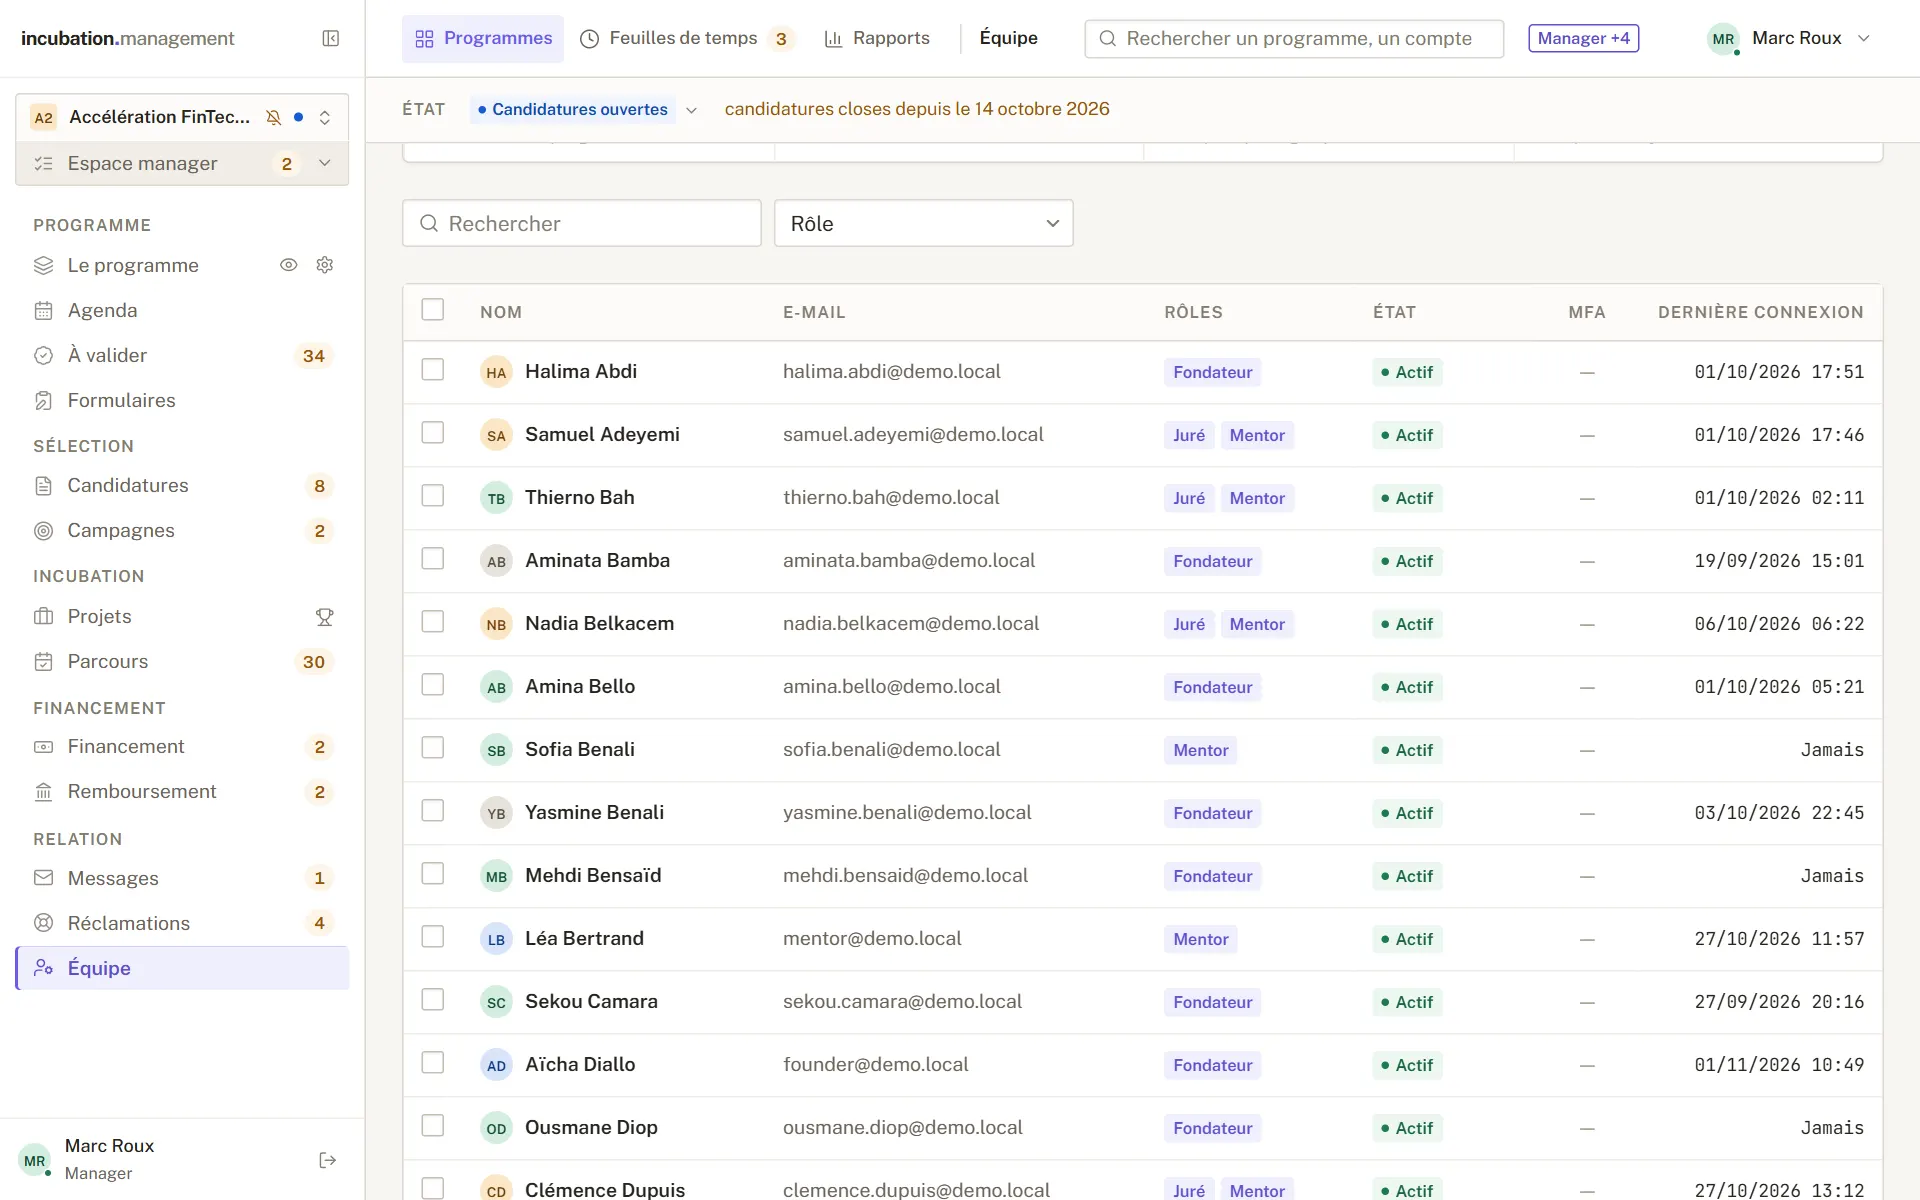
Donner le bon rôle
Gestionnaire, fondateur, mentor, juré, financier, régisseur, partenaire : un compte reçoit ses rôles programme par programme, et son périmètre est l’union de ces programmes.
Un droit se juge parfois plus finement : un juré n’atteint que les dossiers qu’on lui a confiés, et non tout le programme.
Protéger la connexion
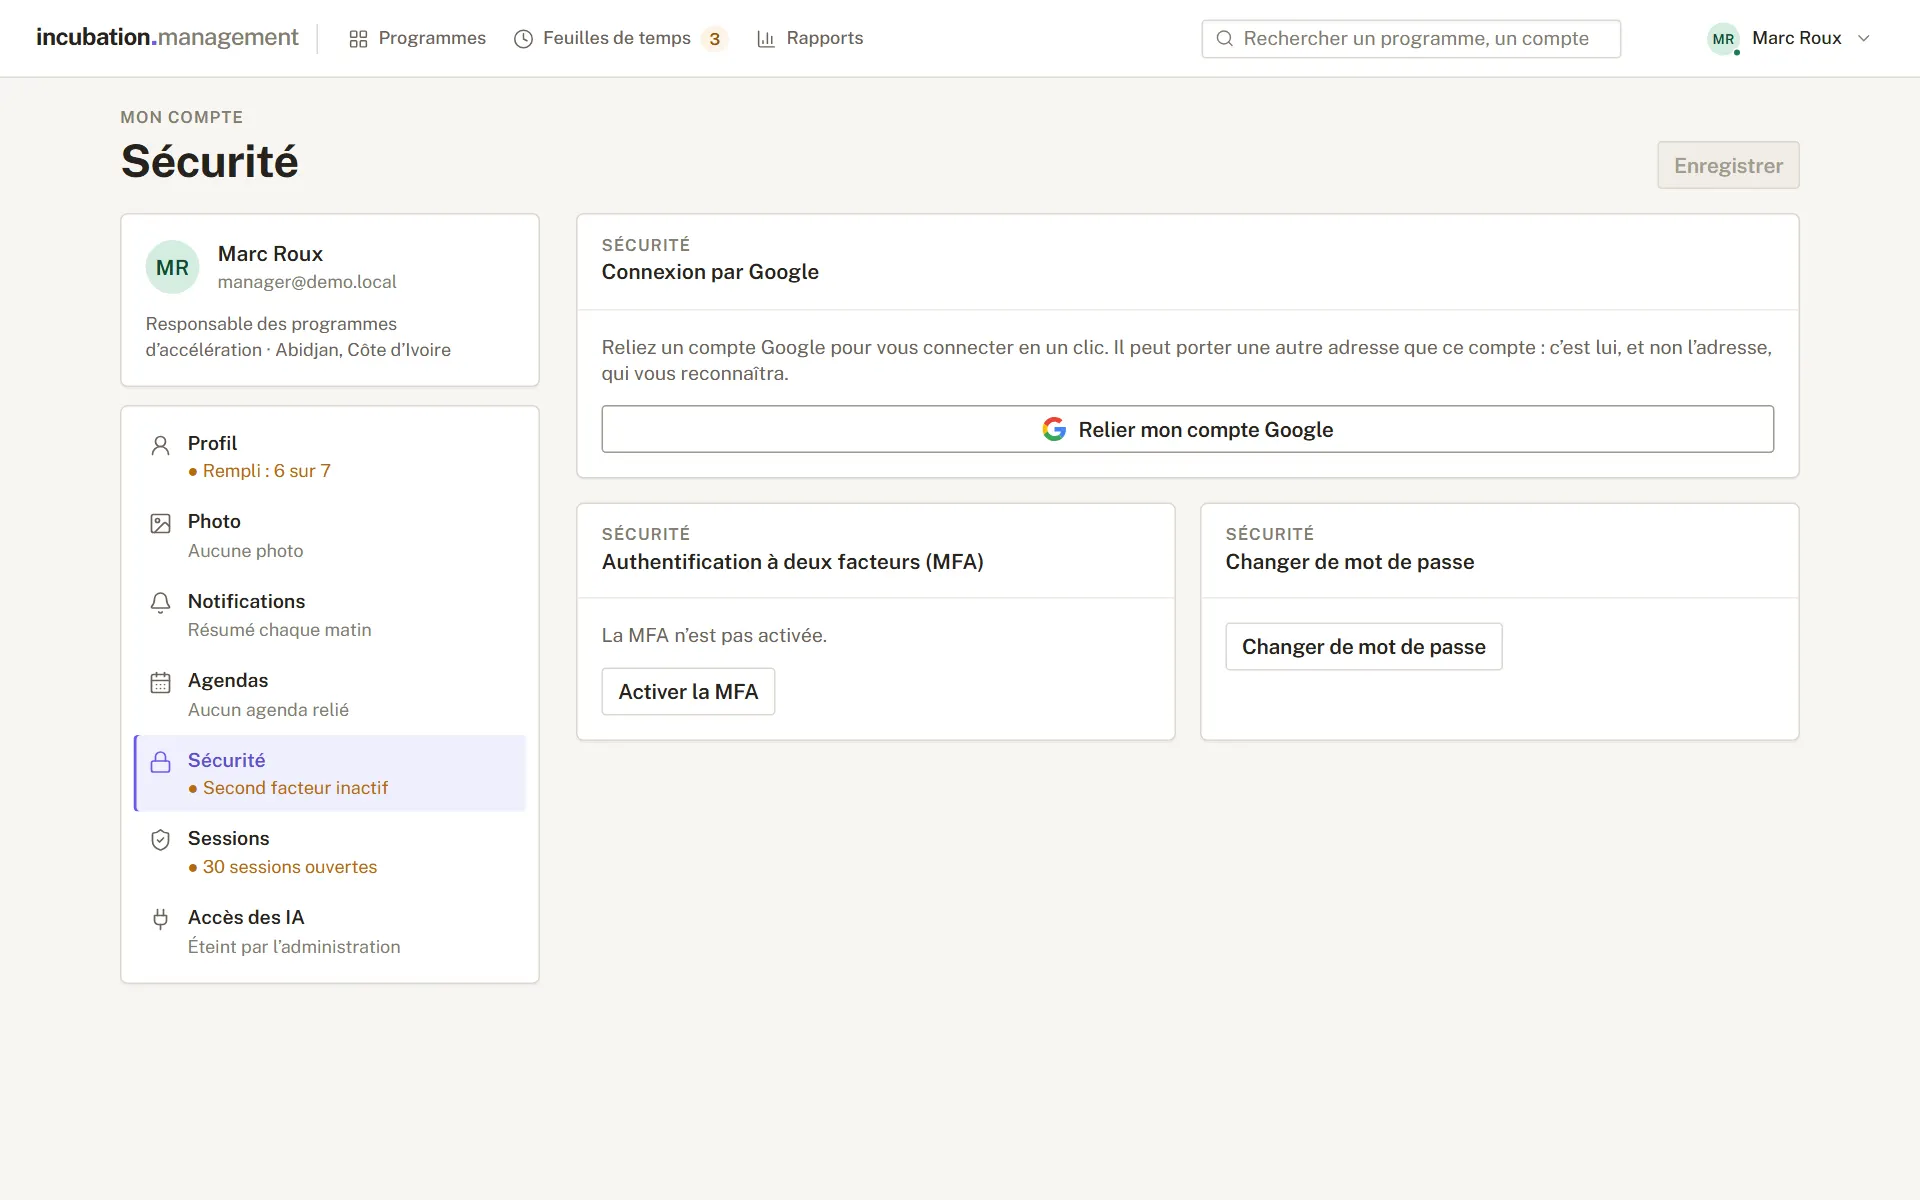
Le compte peut activer un second facteur (TOTP), et l’organisation peut l’imposer par rôle. La connexion par Google est aussi disponible.
Plusieurs échecs verrouillent le compte pour un temps. Changer de mot de passe ferme les autres sessions, et chacun voit les siennes.
Garder les pièces à leur place
Un fichier déposé est contrôlé d’après son contenu, et pas seulement son nom. Chaque lecture d’une pièce privée repasse par les droits du compte.
Seuls des visuels destinés au public, comme le logo d’un projet ou la bannière d’un programme publié, sont lisibles sans connexion.
Tracer les gestes
Les gestes sensibles (connexions, rôles, paramètres, changements d’état) sont inscrits au journal d’audit, qui se lit en français et se filtre par domaine.
Les accès pour vos outils
Un outil peut travailler au nom d’une personne, sans dépasser ses droits.
- Un jeton personnel vaut le compte, rien de plus, et se limite par domaine.
- Un jeton en lecture seule n’écrit rien.
- Le serveur MCP permet à un assistant d’agir avec ces droits, si l’administration l’ouvre.
- Le jeton n’est conservé que sous forme d’empreinte.
Qui fait quoi
- L’administrateur
- Règle la politique de sécurité et lit le journal d’audit.
- Le gestionnaire
- Rattache les comptes à ses programmes.
- Chaque compte
- Gère son second facteur, ses sessions et ses jetons.
Questions fréquentes
Un mentor voit-il les autres programmes ?
Non. Un compte n’atteint que les programmes où il est rattaché, dans la limite de son rôle.
Les pièces des dossiers sont-elles publiques ?
Non. Elles ne se lisent qu’à travers les droits du compte connecté.
Peut-on imposer le second facteur ?
Oui, par rôle, dans les paramètres de l’organisation.